Zanim wyślesz dane do AI, zastanów się, czy możesz je ujawnić – dbanie o poufność informacji
Najważniejsza zasada jest bardzo prosta: nie przekazuj do AI informacji, których nie wysłałbyś również osobie spoza AGH.
Do narzędzi AI NIE powinny trafiać między innymi:
- dane osobowe, w tym dane studentów i pracowników, dane finansowe,
- dokumenty do użytku wewnętrznego (niepubliczne),
- hasła, tokeny i klucze dostępu,
- informacje objęte tajemnicą organizacji – AGH, partnerów w projektach, zewnętrzne firmy, z którymi współpracujemy,
- informacje klauzulowane wg ustawy o ochronie informacji niejawnych.
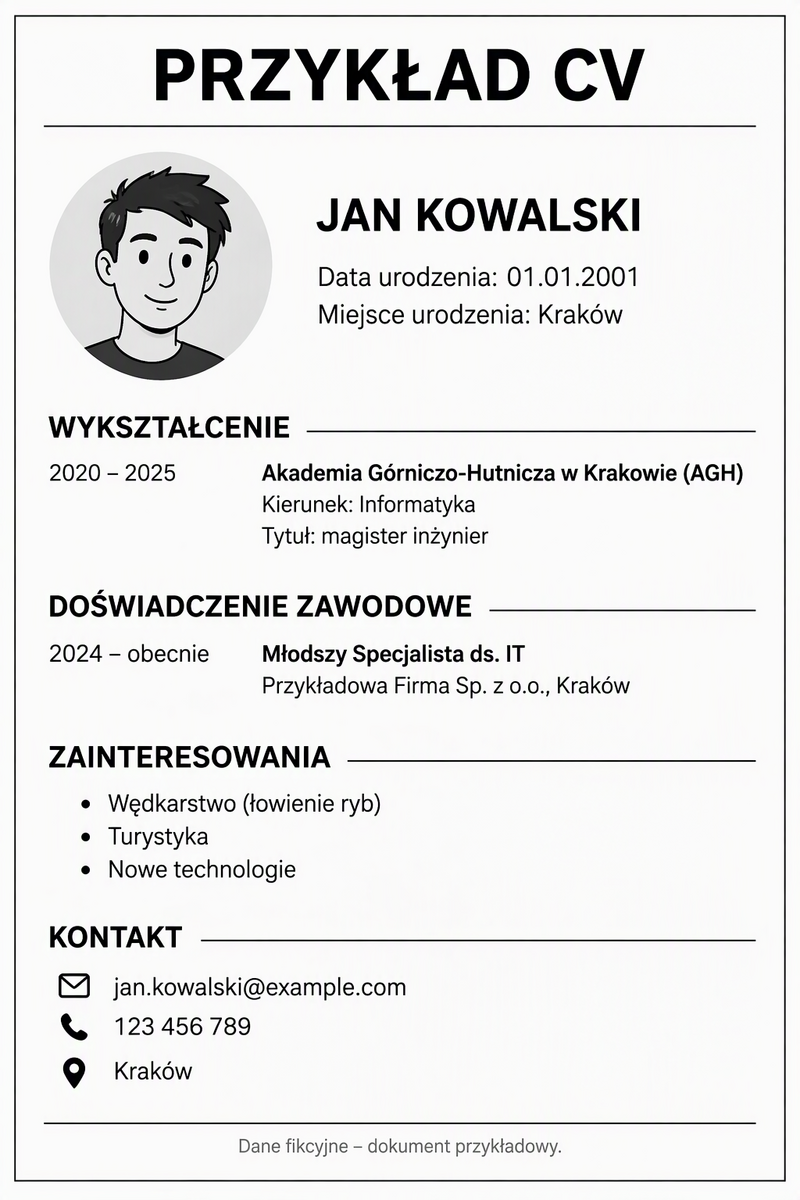
Jeżeli potrzebujesz przeanalizować dokument w narzędziu AI, postaraj się wcześniej usunąć z niego dane identyfikujące osoby lub zastąpić je przykładowymi wartościami.
Przykład
Bezpieczniej:
Przeanalizuj poniższy zanonimizowany fragment CV i wskaż, ile podanych wcześniej wymagań spełnia kandydat.

Pamiętaj, by usunąć tekst, którego nie chcesz przekazywać do systemu AI. Samo jego zasłonięcie nic nie da. Jeżeli masz wątpliwości, czy Twoja anonimizacja jest wystarczająca, zawsze możesz skontaktować się ze swoim LABI
Ryzykownie:
Przeanalizuj poniższy fragment CV i wskaż, ile podanych wcześniej wymagań spełnia kandydat.
Udostępniaj tylko tyle informacji, ile jest naprawdę potrzebne – zasada minimalizacji danych
AI nie musi otrzymać całego dokumentu, aby pomóc w wykonaniu zadania.
Jeżeli chcesz:
- poprawić fragment tekstu,
- podsumować jeden rozdział,
- przeanalizować konkretną tabelę,
przekaż tylko ten fragment, który jest niezbędny.
Mniejsza ilość danych oznacza mniejsze ryzyko przypadkowego ujawnienia informacji.
Korzystaj wyłącznie z zatwierdzonych narzędzi
W sieci pojawiają się nowe usługi AI niemal każdego dnia. Nie wszystkie jednak zapewniają odpowiedni poziom bezpieczeństwa i ochrony danych.
Jeżeli nie masz pewności, czy dane rozwiązanie jest akceptowane:
- sprawdź obowiązujące zasady - dostępne tutaj: https://bezpieczenstwo.agh.edu.pl/dokumenty ,
- skontaktuj się ze swoim LABI,
- zapytaj osoby odpowiedzialne za bezpieczeństwo informacji – kontakt do Centrum Bezpieczeństwa Informacji znajdziesz tutaj: https://bezpieczenstwo.agh.edu.pl/kontakt.
Na AGH, do celów administracyjnych i dydaktycznych, rekomendowanym i dopuszczonym narzędziem AI jest Microsoft Copilot. Z pozostałych narzędzi AI można korzystać jedynie w odniesieniu do danych publicznych. Nie ma tutaj znaczenia, że narzędzie zostało zakupione z kosztów Wydziału lub projektu.
Do celów naukowych, w zależności od zakresu przetwarzanych danych i działań, które będą wykonywane. Do wielu zadań Biblioteka Główna udostępnia szereg dodatkowych narzędzi (https://bg.agh.edu.pl/zasoby/e-zasoby/narzedzia-ai). Należy jednakże pamiętać, że w zakresie przesyłania do nich danych, obowiązują te same zasady, co pozostałe narzędzia.
AI może się mylić. Zawsze sprawdzaj odpowiedzi – zasada ograniczonego zaufania
Jedną z największych zalet AI jest szybkość działania. Jedną z największych wad jest to, że potrafi podać błędną odpowiedź w bardzo przekonujący sposób.
Model może:
- pomylić fakty,
- błędnie interpretować przepisy,
- przytoczyć nieaktualne informacje,
- powołać się na źródła, które nie istnieją.
Dlatego warto traktować odpowiedzi AI jako materiał pomocniczy, a nie ostateczną prawdę.
Przykład
Bezpieczniej:
Przygotuj za pomocą AI kilka projektów odpowiedzi – a następnie po weryfikacji wybierz najlepszy i popraw go ręcznie w razie konieczności.
Ryzykownie:
Wygeneruj za pomocą AI jedną odpowiedź - którą od razu wyślesz bez czytania.
Zachowaj ostrożność przy treściach tworzonych przez AI
Dotyczy to szczególnie:
- procedur,
- regulaminów,
- instrukcji bezpieczeństwa,
- analiz finansowych,
- innych formalnych dokumentów,
- fragmentów kodu.
AI może być świetnym punktem wyjścia, ale wszystkie wynikowe dokumenty zawsze powinny zostać sprawdzone przez człowieka.
Pamiętaj również, że treści czy kod, wygenerowane przez AI, bez istotnego wpływu osoby fizycznej, z reguły nie mogą podlegać prawu autorskiemu, więc nie możesz przekazać do nich praw.
Nie zakładaj, że wszystkie instrukcje są bezpieczne – zasada ograniczonego zaufania
Coraz częściej AI analizuje dla nas:
- wiadomości e-mail,
- strony internetowe,
- dokumenty,
- załączniki.
W materiale pochodzącym z nieznajomego źródła (w tym ze stron internetowych, które AI może otworzyć i czytać) mogły pojawić się dodatkowe instrukcje skierowane do AI, których człowiek nie zobaczy. Jeżeli AI sugeruje wykonanie nietypowego działania – nieprzystającego do treści Twojego zapytania – jak np. pobranie pliku lub zmianę ustawień, zachowaj szczególną ostrożność i oceń sytuację samodzielnie.
Chroń swoje konto
Konto używane do pracy z AI powinno być zabezpieczone tak samo, jak pozostałe konta służbowe.
Pamiętaj o podstawowych zasadach:
- używaj uwierzytelniania wieloskładnikowego (MFA) – instrukcja konfiguracji tutaj,
- nie udostępniaj swojego konta innym osobom,
- stosuj silne hasła,
- nie zapisuj danych logowania w niezabezpieczonych miejscach.
Odpowiedzialność za wynik nadal należy do człowieka
Niezależnie od tego, kto napisał tekst, przygotował analizę czy stworzył podsumowanie, odpowiedzialność za wykorzystanie tych materiałów spoczywa na człowieku – na Tobie.
Przed wysłaniem dokumentu lub wiadomości warto zadać sobie jedno pytanie:
Czy podpisałbym się pod tym własnym nazwiskiem?
Jeżeli masz wątpliwości, odpowiedź wymaga dodatkowej weryfikacji.
Pamiętaj, że wykorzystanie AI w dydaktyce do oceny studenta, może rodzić konsekwencje związane z AI Act. Skontaktuj się z CBI, jeżeli planujesz takie wykorzystanie AI.
Zgłaszaj incydenty i błędy
Pomyłki mogą zdarzyć się każdemu. Najważniejsze jest szybkie działanie.
Jeżeli przypadkowo:
- przesłałeś poufne dane do niewłaściwego narzędzia,
- zauważyłeś nieautoryzowany dostęp,
- natrafiłeś na nietypowe lub podejrzane działanie systemu AI,
zgłoś sytuację zgodnie z obowiązującymi procedurami – na bezpieczenstwo@agh.edu.pl.
Szybka reakcja pozwala ograniczyć skutki potencjalnego incydentu.
Na koniec: podsumowanie do zapamiętania
Traktuj AI jak zewnętrznego konsultanta. Udostępniaj tylko niezbędne informacje. Weryfikuj odpowiedzi. Odpowiedzialność za końcowy efekt zawsze pozostaje po stronie użytkownika.
Źródła:
-
OWASP Top 10 for LLM Applications 2025
-
NIST AI Risk Management Framework (AI RMF 1.0)
-
NIST Cybersecurity Framework (CSF 2.0)
-
CIS Critical Security Controls v8
-
ISO/IEC 27001:2022 (Załącznik A)